Local AI: when data stays at homeAI chạy tại chỗ: khi dữ liệu không rời khỏi nhà
The bigger risk to company data is rarely the language model. It usually sits much closer to home.Rủi ro lớn hơn với dữ liệu doanh nghiệp hiếm khi là mô hình ngôn ngữ. Nó thường nằm gần hơn nhiều.
In 1943 the US military asked the mathematician Abraham Wald where to add armour to bombers. The returning planes were covered in bullet holes on the fuselage and wings, so the obvious answer was to reinforce those areas. Wald said the opposite: reinforce where there are no holes. Planes hit in the engine or cockpit never came back to be counted.
I think of Wald whenever a business owner tells me they will not use AI because they are afraid their data will leak to the model provider. The worry is reasonable, and it is also the bullet hole you can see. It gets discussed in the news, it can be written into contracts, and it is easy to imagine. The leaks that actually hurt small companies are usually less dramatic and much more common.
An email with a price list sent to the wrong address. A former employee whose account was never closed. A shared folder with a public link that someone forgot about. A laptop left unlocked in a coffee shop. A salesperson who copies the client list before leaving for a competitor. None of these involve AI, and none of them show up in a security review that focuses on model providers. They leave no trace until the damage is done.
Efficiency and safety are a trade-off
For a model to work accurately, it has to see enough of the data. The more it sees, the harder it is to keep everything sealed. Anyone selling perfect secrecy and perfect usefulness at once is selling magic. For a small company using mainstream tools, a plan that contractually excludes your data from training is usually enough. Banks, deep-tech firms and governments are a different case.
Vietnam's personal data protection rules add a legal layer to this choice. Personal data about customers and employees has to be processed on a legal basis, protected properly, and in some cases kept within certain boundaries. Cloud AI is still allowed, but a company has to know which of its data is personal, where it is processed, and under what terms. A company that has never mapped its data will find this hard to answer, which is one more reason to start with classification.
Classify before you choose
Four classes cover most needs. Public information, such as published product descriptions and press releases, can go to any tool. Sensitive names, such as client and partner names in an otherwise ordinary document, can be replaced with placeholders before sending, which keeps the usefulness and removes the identity. Sensitive structure, such as contract terms, financial models and product designs, needs either a local model or a contract you can verify. Secrets, such as passwords, keys and credentials, never leave the machine.
This is where local AI earns its place. Small models running on a company's own machines are now good enough for summarising, searching internal documents and drafting. I am having this kind of local assistant built for my own work. Avoiding cloud models entirely is unnecessary. The point is to route each class of data to the right place.
The router in the diagram can be a piece of software, but in a small company it is often a set of habits: a short list on the wall of what may go where, a shared folder for documents that are cleared for cloud tools, a rule that anything with a contract value goes to the local assistant. The labelling is boring work. It is also what does most of the protecting, because once data carries a label, both people and tools can make the right choice without thinking hard every time.
A local model is not free of risk either. It runs on hardware someone has to maintain, it needs updates, and the documents it indexes are only as safe as the machine it sits on. A local assistant on an unencrypted laptop that travels to client meetings may be less safe than a well-configured cloud service. The choice is about matching each class of data to the place where it is best protected, given the people and skills the company actually has.
The basics come first
Before any discussion of local versus cloud models, most small companies would benefit more from a handful of basics. Close accounts the day someone leaves. Turn on two-factor sign-in for email and file storage. Review shared links every quarter. Keep a simple list of who has access to the client database. These steps cost almost nothing and close the holes that, in Wald's terms, bring the plane down.
People are the other half of the basics. Most staff do not leak data on purpose. They paste a document into the nearest tool because they are busy and nobody told them which tool was approved. A short training session, repeated once a year, explaining the four classes and the approved tools, removes much of that risk. It also signals that the company takes the question seriously, which changes behaviour more than any policy document filed in a drawer.
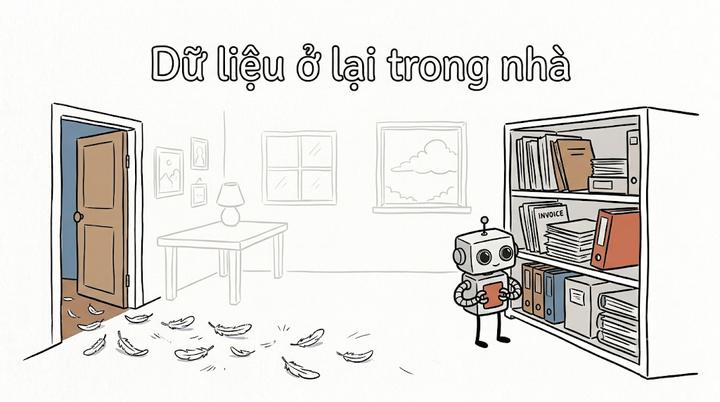
Vietnamese folklore has a sharper version of Wald's lesson. King An Dương Vương had a magic crossbow that could destroy armies, and lost his kingdom because his own daughter left a trail of goose feathers for the enemy. The model out there is rarely what loses you the kingdom. The trail usually starts inside, often with someone who meant no harm.
Classify, label, grant access. The work is boring, and it is what keeps data safe.
Năm 1943, quân đội Mỹ hỏi nhà toán học Abraham Wald nên gia cố giáp ở đâu trên máy bay ném bom. Những chiếc bay về đầy vết đạn ở thân và cánh, nên câu trả lời hiển nhiên là gia cố những chỗ đó. Wald nói ngược lại: gia cố chỗ không có vết đạn. Những chiếc trúng đạn ở động cơ hay buồng lái đã không bao giờ bay về để được đếm.
Tôi nghĩ đến Wald mỗi khi một chủ doanh nghiệp nói với tôi họ không dùng AI vì sợ dữ liệu bị lộ cho nhà cung cấp mô hình. Nỗi lo đó hợp lý, và nó cũng chính là vết đạn nhìn thấy được. Nó được nhắc trên báo chí, có thể đưa vào hợp đồng, và dễ hình dung. Những vụ lộ dữ liệu thực sự gây hại cho công ty nhỏ thường kém kịch tính hơn và phổ biến hơn nhiều.
Một email chứa bảng giá gửi nhầm địa chỉ. Một nhân viên cũ có tài khoản chưa bao giờ bị khóa. Một thư mục chia sẻ có đường link công khai mà ai đó đã quên. Một chiếc laptop để mở khóa trong quán cà phê. Một nhân viên bán hàng sao chép danh sách khách hàng trước khi sang làm cho đối thủ. Không vụ nào liên quan đến AI, và không vụ nào hiện ra trong một đợt rà soát bảo mật chỉ tập trung vào nhà cung cấp mô hình. Chúng không để lại dấu vết cho đến khi thiệt hại đã xảy ra.
Hiệu quả và an toàn là một sự đánh đổi
Để mô hình làm việc chính xác, nó phải thấy đủ dữ liệu. Nó thấy càng nhiều, càng khó giữ mọi thứ kín. Ai chào bán cùng lúc sự bí mật tuyệt đối và sự hữu ích tuyệt đối là đang bán phép màu. Với một công ty nhỏ dùng công cụ phổ biến, một gói dịch vụ cam kết bằng hợp đồng không dùng dữ liệu của bạn để huấn luyện thường là đủ. Ngân hàng, công ty công nghệ lõi và cơ quan nhà nước là trường hợp khác.
Các quy định bảo vệ dữ liệu cá nhân của Việt Nam thêm một lớp pháp lý vào lựa chọn này. Dữ liệu cá nhân của khách hàng và nhân viên phải được xử lý trên cơ sở pháp lý, được bảo vệ đúng mức, và trong một số trường hợp phải nằm trong những giới hạn nhất định. AI trên đám mây vẫn được dùng, nhưng doanh nghiệp phải biết dữ liệu nào của mình là dữ liệu cá nhân, được xử lý ở đâu, theo điều khoản nào. Công ty chưa từng lập bản đồ dữ liệu sẽ thấy câu hỏi này khó trả lời, thêm một lý do để bắt đầu từ phân loại.
Phân loại trước khi chọn
Bốn lớp bao quát được phần lớn nhu cầu. Thông tin công khai, như mô tả sản phẩm đã đăng và thông cáo báo chí, có thể đưa vào bất kỳ công cụ nào. Tên nhạy cảm, như tên khách hàng và đối tác trong một tài liệu vốn bình thường, có thể thay bằng ký hiệu trước khi gửi, giữ được sự hữu ích mà bỏ đi danh tính. Cấu trúc nhạy cảm, như điều khoản hợp đồng, mô hình tài chính và thiết kế sản phẩm, cần mô hình chạy nội bộ hoặc một hợp đồng kiểm chứng được. Bí mật, như mật khẩu, khóa và thông tin đăng nhập, không bao giờ rời khỏi máy.
Đây là chỗ AI chạy nội bộ phát huy giá trị. Các mô hình nhỏ chạy trên máy của chính công ty giờ đã đủ tốt để tóm tắt, tìm kiếm tài liệu nội bộ và soạn nháp. Tôi đang cho xây một trợ lý nội bộ như vậy cho công việc của mình. Không cần tránh hẳn mô hình đám mây. Điều cần là định tuyến mỗi lớp dữ liệu đến đúng chỗ.
Bộ định tuyến trong sơ đồ có thể là một phần mềm, nhưng ở công ty nhỏ, nó thường là một tập thói quen: một danh sách ngắn dán tường ghi cái gì được đưa đi đâu, một thư mục chung cho tài liệu đã được phép dùng với công cụ đám mây, một quy tắc rằng thứ gì có giá trị hợp đồng thì đưa cho trợ lý nội bộ. Gắn nhãn là việc nhàm chán. Nó cũng là thứ bảo vệ được nhiều nhất, vì khi dữ liệu đã có nhãn, cả con người lẫn công cụ đều chọn đúng mà không phải nghĩ nhiều mỗi lần.
Mô hình nội bộ cũng không phải không có rủi ro. Nó chạy trên phần cứng cần có người bảo trì, nó cần cập nhật, và tài liệu nó lập chỉ mục chỉ an toàn bằng chiếc máy nó nằm trên. Một trợ lý nội bộ trên chiếc laptop không mã hóa mang theo đi gặp khách có thể kém an toàn hơn một dịch vụ đám mây được cấu hình tốt. Lựa chọn ở đây là ghép mỗi lớp dữ liệu với nơi bảo vệ nó tốt nhất, tính theo con người và kỹ năng mà công ty thực sự có.
Những điều cơ bản đi trước
Trước khi bàn chuyện mô hình nội bộ hay mô hình đám mây, phần lớn công ty nhỏ sẽ được lợi nhiều hơn từ vài điều cơ bản. Khóa tài khoản ngay ngày người đó nghỉ việc. Bật xác thực hai lớp cho email và lưu trữ tệp. Rà soát các đường link chia sẻ mỗi quý. Giữ một danh sách đơn giản ai có quyền vào cơ sở dữ liệu khách hàng. Những bước này gần như không tốn gì và bịt được những lỗ hổng mà, theo cách nói của Wald, làm rơi máy bay.
Con người là nửa còn lại của những điều cơ bản. Phần lớn nhân viên không cố ý làm lộ dữ liệu. Họ dán tài liệu vào công cụ gần nhất vì đang bận và chẳng ai nói cho họ công cụ nào được phép. Một buổi đào tạo ngắn, lặp lại mỗi năm một lần, giải thích bốn lớp dữ liệu và các công cụ được phép, loại bỏ được phần lớn rủi ro đó. Nó còn cho thấy công ty coi trọng chuyện này, điều thay đổi hành vi hiệu quả hơn mọi văn bản chính sách cất trong ngăn kéo.
Truyện dân gian Việt Nam có một phiên bản sắc hơn của bài học Wald. An Dương Vương có nỏ thần diệt được cả đạo quân, rồi mất nước vì chính con gái mình rải lông ngỗng chỉ đường cho giặc. Mô hình ngoài kia hiếm khi là thứ làm bạn mất nước. Dấu vết thường bắt đầu từ bên trong, nhiều khi từ một người chẳng hề có ý xấu.
Phân loại, gắn nhãn, cấp quyền. Việc nhàm chán, nhưng đó là thứ giữ dữ liệu an toàn.